En 8.8 Computer Security Conference
Ciberseguridad cuántica: la defensa para un futuro (no tan lejano) que ya alerta a las empresas estratégicas de Chile
Por José Giménez Cajtak para 8.8
- 8 Unreal cerró este 1 y 2 de octubre al ritmo veloz y masivo que impone la Inteligencia Artificial. Ahora se suma el inminente estreno de la computación cuántica, tecnología que en 2029 sería capaz de romper los sistemas de encriptación del mundo actual.
- Pero las mismas herramientas que permiten a los ciberdelincuentes ejecutar ataques masivos en solo 24 horas, son utilizadas por ciber expertos para desmantelar estructuras de fraude en solo veinte minutos.

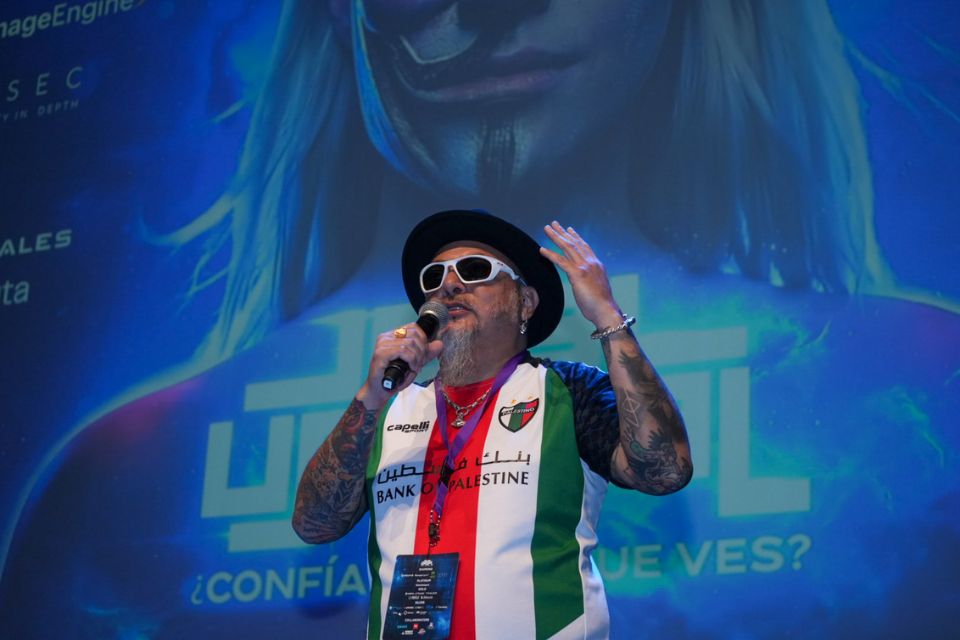
El Centro Cultural CA660, ubicado en Rosario Norte, se transformó durante dos días en el epicentro del cyberpunk en Chile, donde una tribu de 750 hackers, policías, CISO´s, consultores, legisladores y geeks, se reunió en 8.8 Unreal ¿Confías en lo que ves? Bajo las llamas azules de un enorme cuadro de Matta, se debatió el presente de la ciberseguridad en un acto de inquietante simbolismo, ya que la pintura (que se abría en la pared como un portal gigante) ilustraba el robo de Prometeo, hacker mitológico que sustrajo el fuego de los dioses y luego regaló esa tecnología a la ambiciosa especie humana.
Este año hubo un factor común que unió todos los ataques expuestos, un concepto que resume en solo dos palabras los principales riesgos y ventajas del mundo actual: la Inteligencia Artificial. Y casi como metáfora inconsciente, mientras en el pasillo todos conversaban sobre la IA en ciberseguridad, adentro en el anfiteatro, la prueba de sonido antes de la próxima charla se realizaba con música de Rage Against de Machine. Son estas sincronías no programadas las que convierten a la 8.8 Computer Security Conference en un encuentro de culto para la ciberseguridad en Chile; por eso el público colecciona sus poleras desde hace 16 años. Y no vienen solo porque Tubinger reparte cerveza gratis a partir del mediodía, o porque el Profesor Salomón (la versión oscura del Profesor Rossa) y Popín inauguran las jornadas con su humor cáustico. Es porque cada año, este encuentro técnico, convoca expertos locales e internacionales en ciberseguridad, para compartir en los pasillos, durante dos días, sus hallazgos más recientes.
Y este año, en cada conversación, se abordó la profunda disrupción de la Inteligencia Artificial, que ataca en horas o minutos lo que antes se ejecutaba en meses. “Por una métrica específica, que se llama dual time, el ataque tardó veinticuatro horas en ejecutar todo este fraude masivo (…) Algo así -por personas normales- habría tomado al menos uno o dos meses para entender cómo funcionaba la infraestructura antes de poder hacer estas inyecciones de saldo y robo de la información”, sostuvo Nicolás Valenzuela, consultor senior de respuesta a incidentes de Ciberseguridad en Google Mandiant, quien expuso la anatomía de un fraude masivo que afectó este año a una entidad financiera de Latinoamérica.
ATACANTES SINTÉTICOS
Precisamente porque un enjambre de hackers sintéticos parece sacado del libro Neuromancer, Beau Woods, especialista en infraestructura crítica, utilizó la novela de William Gibson como metáfora para asegurar que “el futuro ciberpunk ya llegó, pero está desigualmente distribuido”. Y aludió al origen etimológico de la palabra cibernética (kybernētēs), que en griego significa piloto, para enfatizar que siempre debe haber control humano gobernando la IA, porque si quienes construyen los agentes, no les imponen restricciones, eventualmente se escaparán de las manos. Human in the Loop es el concepto que reforzó Diego Cáceres, especialista chileno en Ciberseguridad, Infraestructura e Inteligencia Artificial, quien enfatizó durante su charla que al utilizar IA es preciso “revisar y confirmar de manera manual, qué realmente es una vulnerabilidad (…) Siempre que tú ocupas Inteligencia Artificial, hay que considerar al humano en este ciclo, porque la IA no puede tomar el control por sí sola de todo”.
Este riesgo ya no es especulativo, los ciberdelincuentes utilizan la IA como operador autónomo de la cadena de ataque completa. Según Lucas Silva, senior threat researcher de TrendAI, la inteligencia artificial está democratizando el ciberdelito en manos de atacantes con muy poco conocimiento técnico. La costumbre de pedirle software a una IA en lenguaje corriente (o vibe coding), es usada por criminales comunes para perpetrar ataques. Este nuevo estilo de vibe hacking permitió operar dos ataques completos en lenguaje natural hablado a un agente de IA, con víctimas en México y Brasil. Para César Cerrudo, hacker profesional y CEO de Argeniss, la IA está multiplicando además el volumen de las intrusiones, porque permite que un solo individuo ataque las 24 horas del día a múltiples organizaciones de forma paralela, simulando la capacidad operativa de decenas o cientos de hackers humanos: “Con la ayuda de la Inteligencia Artificial, una sola persona puede causar un caos interminable”.
Pero mientras la IA incrementa la velocidad y volumen de los ataques, también aumenta la capacidad de defensa. Patricio Moraga y Anthony De La Paz, ambos, Ethical Hacker Senior, demoraron solo veinte minutos en desarticular la estructura de fraude de un casino falso, que atraía víctimas vía SMS con un supuesto bono de juego. ¿La trampa? Luego de jugar (y ganar) exigía el pago de un impuesto o hacerse premium, para retirar las ganancias; el engaño le permitió al delincuente ganar hasta $14 millones de pesos diarios. “Si los cibercriminales ocupan Inteligencia Artificial, las empresas y los que trabajamos del otro lado vamos a tener que ocuparla de la misma forma, pero nunca perdiendo el control de la IAl, no la dejemos ser autónoma y siempre tengamos la capacidad de controlarla y no usarla sin criterio” sostuvo Gabriel Bergel, CEO de 8.8.
Para apoyar esta labor, la Agencia Nacional de Ciberseguridad (ANCI) estrenó una plataforma de reporte ciudadano, que permite establecer un canal formal y con protección de identidad para recibir y analizar reportes sobre vulnerabilidades de seguridad antes de que los ciberdelincuentes las exploten. «Hoy, con la inteligencia artificial, se están detectando muchas más vulnerabilidades y, en esa medida, la comunidad puede ayudarnos a encontrarlas antes que los atacantes», sostuvo la directora nacional de la ANCI, Michelle Bordachar.
“8.8 juega un rol fundamental en la comunidad de ciberseguridad. Lleva muchos años acercando el mundo técnico a la ciudadanía, las autoridades y la sociedad civil, incluso antes de que el tema estuviera instalado en la agenda de instituciones y organizaciones. Su gran aporte es abordar la ciberseguridad de manera integral, generando un espacio donde siempre se aprende algo nuevo», agregó Bordachar.
QBITS Y HACKERS CUÁNTICOS
Pero, al ritmo vertiginoso que la Inteligencia Artificial ya nos impone, se suma el inminente estreno de la computación cuántica, una tecnología que utiliza qubits (bits cuánticos), que pueden aprovechar fenómenos físicos subatómicos para procesar volúmenes masivos de posibilidades de manera simultánea. Paulina Assmann, CEO de Sequre Quantum, explicó que “hoy en día tenemos que migrar a una nueva criptografía, que se llama Post Quantum Cryptography (…) es la que va a resistir el día que un computador cuántico comience a operar”. Ese día se llama Q Day y es la fecha en que una computadora cuántica será capaz de romper los sistemas de encriptación que protegen la seguridad digital del mundo actual, algo que podría ocurrir entre 2029 y 2032. Assmann enfatizó que una buena solución criptográfica post cuántica “será tan resistente como la calidad del número aleatorio en el que se apoya”.
“Un hacker cuántico sería un cibercriminal con acceso a un computador cuántico. Ahora, al igual que con la IA, va a ser de uso dual, se van a usar para mejorar las tecnologías actuales, para proteger mejor nuestra información, para ocupar realmente un número aleatorio, mientras que el cibercriminal lo va a usar para provocar daño” sostuvo Gabriel Bergel al cierre de la conferencia, quien agregó que las entidades financieras ya están adelantándose a estas amenazas.


Equipo Prensa
Portal Innova