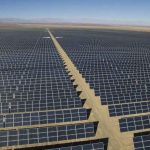

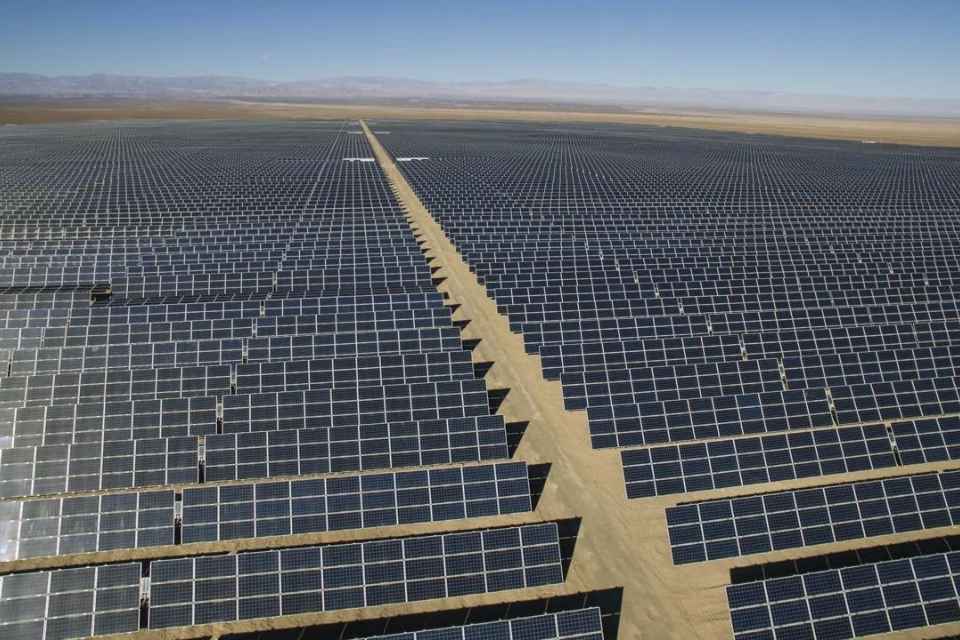
La central fotovoltaica de 103 MW, ubicada en la Región de Tarapacá, fue desconectada del Sistema Eléctrico Nacional el 27 de agosto de 2026 tras un incidente registrado como ciberataque. Los informes operacionales del Coordinador Eléctrico Nacional mantenían la instalación fuera de servicio en noviembre. El caso plantea desafíos sobre protección de sistemas industriales, continuidad operacional y seguridad digital en el desarrollo de las energías renovables.
La creciente digitalización de la infraestructura energética está incorporando nuevos desafíos para la operación y protección de los sistemas eléctricos. La supervisión remota, los sistemas automatizados de control, las comunicaciones industriales y las plataformas de almacenamiento permiten gestionar instalaciones cada vez más complejas, pero también amplían la superficie tecnológica que debe ser protegida frente a amenazas informáticas.
Un caso que ha puesto esta materia en el centro de atención del sector energético chileno es el incidente que afectó al Parque Fotovoltaico Huatacondo, ubicado en la comuna de Pozo Almonte, Región de Tarapacá. El 27 de agosto de 2026, la instalación fue desconectada del Sistema Eléctrico Nacional (SEN), luego de que se informara un ciberataque contra sus instalaciones.
El hecho quedó consignado en los registros operacionales del Coordinador Eléctrico Nacional, organismo responsable de coordinar la operación del sistema eléctrico. La bitácora del 27 de agosto registra a las 13:10 horas la desconexión del parque fotovoltaico y de su sistema de almacenamiento de energía, identificando como causa un ciberataque a las instalaciones de Huatacondo.
La misma jornada se registró la desconexión del transformador TR1 de 220/23 kV de la subestación Santa Rita, también asociada en el registro a un ciberataque.
La documentación pública permite establecer la existencia del incidente y las decisiones operacionales adoptadas, pero no entrega una descripción técnica completa de la intrusión ni identifica públicamente a sus responsables.
Una instalación solar y un sistema de almacenamiento fuera de servicio
El Parque Fotovoltaico Huatacondo cuenta con una potencia instalada de 103 MW y fue inaugurado en septiembre de 2019. El proyecto representó una inversión aproximada de US$121 millones y fue desarrollado con participación de Eiffage Energía Sistemas.
Junto a la central se encuentra el sistema de almacenamiento mediante baterías BESS Huatacondo, con una potencia de 98 MW y una capacidad energética de 312 MWh.
La diferencia entre ambas instalaciones es importante para comprender el alcance operacional del episodio. Mientras el parque fotovoltaico corresponde a una central de generación, el BESS permite almacenar electricidad para su posterior entrega al sistema, aportando flexibilidad a la operación energética.
Sin embargo, el sistema de baterías todavía se encontraba en período de puesta en servicio. Por esta razón, su indisponibilidad no debe interpretarse como la pérdida de una instalación que ya estuviera desarrollando plenamente operaciones comerciales.
Los informes diarios del Coordinador Eléctrico Nacional muestran que ambas instalaciones permanecían con 0% de disponibilidad en el documento correspondiente al 14 de noviembre de 2026. La causa informada seguía siendo el ciberataque registrado en agosto.
Esto significa que, al menos hasta esa fecha, no existía una recuperación operacional consignada en los registros consultados. Tampoco se había difundido una fecha confirmada para la reconexión de la planta.
La desconexión como medida de protección del sistema
Uno de los aspectos relevantes del caso es la decisión de mantener desconectadas las instalaciones mientras se evalúan las condiciones de seguridad.
Según declaraciones de Patricio Leyton, director de ciberseguridad del Coordinador Eléctrico Nacional, recogidas por T13 y reproducidas por pv magazine Latinoamérica, el organismo activó sus protocolos de desconexión después de recibir información de la empresa afectada, con el propósito de proteger la seguridad del sistema eléctrico.
Esta decisión refleja un principio fundamental en la operación de infraestructura crítica: cuando existen antecedentes de un compromiso de seguridad informática, la continuidad de la operación no puede anteponerse a la integridad de los sistemas y a la seguridad del conjunto.
En instalaciones eléctricas, una desconexión preventiva puede ser necesaria para evitar que una condición de riesgo se extienda a otros componentes o afecte la coordinación de la red.
No obstante, la información pública disponible no permite determinar qué mecanismo técnico motivó específicamente la desconexión, qué componentes fueron afectados ni si existió acceso no autorizado a sistemas de control industrial.
¿Qué sistemas podrían estar involucrados?
En una central fotovoltaica moderna convergen distintas plataformas tecnológicas que permiten supervisar, controlar y gestionar la generación eléctrica.
Entre ellas se encuentran los sistemas SCADA, utilizados para la supervisión, adquisición de datos y control de procesos industriales; las redes de comunicación y telecontrol; los sistemas de gestión de inversores; los dispositivos de protección eléctrica y las plataformas que administran los sistemas de almacenamiento de energía.
La integración de estos componentes permite operar instalaciones a distancia, monitorear variables eléctricas, detectar desviaciones y coordinar respuestas frente a condiciones operacionales.
Desde la perspectiva de la ciberseguridad, esta arquitectura exige medidas específicas para proteger las comunicaciones, administrar los accesos remotos, segmentar las redes y controlar las interacciones entre los entornos informáticos corporativos y los sistemas industriales.
En el caso de Huatacondo, el destino de una solicitud de fiscalización presentada ante la Cámara de Diputadas y Diputados permite identificar algunas de las interrogantes técnicas que todavía requieren aclaración: si fueron afectados sistemas SCADA, telecontrol, protecciones eléctricas, inversores o plataformas de gestión del BESS.
Es importante precisar que la mención de estos sistemas en el requerimiento parlamentario no significa que se haya confirmado su compromiso. Son materias sobre las que se solicitaron antecedentes para establecer el alcance real del incidente.
Hasta el 18 de noviembre de 2026, no se habían difundido públicamente conclusiones técnicas que permitieran identificar el vector de ataque, la vulnerabilidad explotada, la eventual existencia de extracción de información o la identidad del responsable.
La ciberseguridad como componente de la transición energética
El caso Huatacondo adquiere una dimensión sectorial porque la transición energética no depende exclusivamente de incorporar nuevas fuentes renovables o ampliar la capacidad de generación.
También requiere desarrollar infraestructura digital segura, sistemas de comunicación resilientes y mecanismos de respuesta capaces de mantener la continuidad operacional ante incidentes tecnológicos.
Las centrales solares y eólicas, los sistemas BESS, las subestaciones digitales y las plataformas de gestión energética forman parte de una infraestructura cada vez más interconectada. En consecuencia, la ciberseguridad debe incorporarse desde el diseño de los proyectos y mantenerse durante toda su vida útil.
Entre las medidas técnicas relevantes para este tipo de instalaciones se encuentran:
- Segmentación de redes industriales: separar los sistemas de control de los entornos corporativos y limitar las comunicaciones entre ambos.
- Gestión de accesos remotos: establecer mecanismos de autenticación robusta, autorización y trazabilidad para proveedores y personal técnico.
- Monitoreo de sistemas industriales: identificar comportamientos anómalos en redes OT, equipos de control y comunicaciones.
- Gestión de vulnerabilidades: mantener inventarios de activos, controlar actualizaciones y evaluar riesgos de componentes tecnológicos.
- Planes de continuidad operacional: disponer de procedimientos de aislamiento, recuperación y validación segura antes de reconectar instalaciones.
- Coordinación sectorial: fortalecer el intercambio de información entre operadores, autoridades y organismos especializados en respuesta a incidentes.
Estas medidas no constituyen una descripción de las eventuales fallas de Huatacondo, sino ámbitos técnicos relevantes para la prevención y gestión de riesgos en infraestructura energética.
Chile avanza en una regulación específica para el sector eléctrico
El incidente se produjo en un contexto en que Chile ya había iniciado un proceso de fortalecimiento de sus exigencias de ciberseguridad para la industria eléctrica.
El 28 de agosto de 2026, un día después de la desconexión de Huatacondo, la Comisión Nacional de Energía (CNE) informó el inicio de la consulta pública de un proyecto de Norma Técnica de Ciberseguridad y Seguridad de la Información para el sector eléctrico.
La iniciativa busca establecer lineamientos y requisitos para fortalecer la protección digital, la coordinación operativa y la seguridad de la información en las instalaciones del sistema eléctrico nacional.
La CNE amplió posteriormente el período de consulta hasta el 2 de octubre, con el propósito de permitir que empresas, instituciones y especialistas presentaran observaciones al proyecto.
Este proceso regulatorio es relevante porque reconoce que la digitalización de la operación eléctrica requiere estándares específicos, adaptados a las características de la infraestructura y a los riesgos propios de los sistemas industriales.
A nivel legal, la Ley N.º 21.663, Marco de Ciberseguridad, incorpora expresamente la generación, transmisión y distribución eléctrica entre los servicios esenciales sujetos a sus disposiciones.
La legislación establece obligaciones de prevención, reporte y respuesta frente a incidentes de ciberseguridad que puedan tener efectos significativos. También contempla deberes adicionales para las instituciones que sean calificadas como operadores de importancia vital, entre ellos la implementación de sistemas de gestión de seguridad de la información y planes de continuidad operacional.
La aplicación de estas obligaciones debe analizarse según la categoría de cada entidad y las condiciones establecidas en la ley y su reglamentación.
Solicitudes de información buscan precisar el alcance del incidente
El 11 de noviembre de 2026 se formalizaron dos solicitudes de antecedentes ante organismos del Estado, mediante los oficios N.º 28298 y N.º 28300 de la Cámara de Diputadas y Diputados.
El primero, dirigido al Ministerio de Seguridad Pública, solicita información sobre la participación de la Agencia Nacional de Ciberseguridad (ANCI), los antecedentes disponibles y las medidas adoptadas frente al incidente.
El segundo, dirigido al Ministerio de Energía, consulta por el origen técnico del evento, los sistemas posiblemente comprometidos, sus consecuencias operacionales y la eventual relación con otros incidentes registrados en instalaciones eléctricas.
Entre los aspectos solicitados se encuentran los antecedentes sobre sistemas SCADA, telecontrol, protecciones eléctricas, inversores y gestión de baterías, además de las medidas preventivas adoptadas y las perspectivas de recuperación de Huatacondo.
En las fichas de fiscalización consultadas al 18 de noviembre no figuraban respuestas registradas para ambos oficios. La presentación de estas solicitudes constituye una instancia formal de requerimiento de información y no una conclusión sobre eventuales responsabilidades.
Un desafío que trasciende a una central fotovoltaica
La prolongada indisponibilidad de Huatacondo muestra que los efectos de un incidente informático pueden extenderse mucho más allá del momento en que se detecta una intrusión.
La recuperación de una instalación energética exige identificar el alcance de la afectación, verificar la integridad de los sistemas, corregir las condiciones de riesgo y comprobar que la infraestructura puede volver a operar de manera segura.
Para el sector renovable, el episodio plantea una cuestión estratégica: a medida que aumenta la participación de tecnologías digitales en la generación y almacenamiento eléctrico, la protección de los sistemas de control pasa a ser parte esencial de la confiabilidad de los proyectos.
El desafío no consiste únicamente en prevenir ataques, sino también en desarrollar capacidades de detección, aislamiento, recuperación y coordinación que permitan limitar sus consecuencias.
En ese contexto, el caso Huatacondo constituye un antecedente relevante para la industria energética chilena. Su investigación y las medidas que se adopten a partir de ella pueden aportar información importante para fortalecer la seguridad digital de los parques renovables, los sistemas BESS y el conjunto de la infraestructura eléctrica nacional.
Fuentes: Coordinador Eléctrico Nacional: Informe Diario de la Operación del 14 de noviembre de 2026. Registra la disponibilidad del parque fotovoltaico y del BESS, además de la causa informada. Comisión Nacional de Energía: inicio de consulta pública de la Norma Técnica de Ciberseguridad y Seguridad de la Información, 28 de agosto de 2026. Comisión Nacional de Energía: ampliación del plazo de consulta pública hasta el 2 de octubre de 2026
Redacción: Portal Innova
Síguenos en redes sociales
Encuéntranos en Google
Equipo Prensa
Portal Innova