

- Un ciberataque simultáneo alteró la temperatura de refrigeradores y congeladores en supermercados de nueve países europeos durante la madrugada del lunes 2 de noviembre.
- Es la segunda ola en tres semanas: el 12 de octubre, cientos de supermercados en Francia tuvieron que botar alimentos por el mismo tipo de ataque.
- Los equipos atacados son controladores de refrigeración antiguos, sin actualizar y conectados a internet, en varios casos con contraseñas de fábrica.
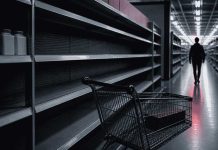
Un nuevo ciberataque a supermercados golpeó a Europa. Durante la madrugada del lunes 2 de noviembre, atacantes tomaron el control remoto de los sistemas de refrigeración de tiendas en Bélgica, Luxemburgo, Países Bajos, Suecia, Finlandia, Estonia, Irlanda, Portugal e Italia, elevaron la temperatura de refrigeradores y congeladores y obligaron a retirar productos frescos y congelados.
El ataque llegó apenas tres semanas después del ocurrido en Francia el 12 de octubre, cuando cientos de supermercados de las cadenas Intermarché y Coopérative U tuvieron que descartar toneladas de alimentos.
Qué pasó en cada país
En Suecia y Estonia, los equipos fueron configurados para llegar a 50 °C. En Bélgica, el método fue distinto: los evaporadores se pusieron en modo descongelamiento, lo que calentó las cámaras en vez de enfriarlas. Una carnicería en Hove registró refrigeradores a 18 °C y pérdidas por unos 15.000 euros en carne.
| Bélgica | Cerca de 75 tiendas: Delhaize (varias decenas), Carrefour (15 de 700), Intermarché, Spar y una IKEA en Mons |
| Luxemburgo | Cuatro tiendas Delhaize |
| Irlanda | 13 supermercados SuperValu, del grupo Musgrave |
| Suecia | Seis tiendas Coop y un número limitado de locales ICA |
| Países Bajos | Al menos 17 comercios, incluidas carnicerías |
| Portugal | Siete tiendas Intermarché |
| Italia | Supermercados Coop en Sicilia y Toscana |
| Finlandia | Algunos locales pequeños del grupo Kesko |
| Estonia | Un supermercado Selver, sin pérdida de productos |
En Bélgica, la fiscalía federal abrió una investigación penal. En Italia, el gobierno convocó una reunión de ciberseguridad con los servicios de inteligencia. Hasta ahora, ningún grupo se ha atribuido los ataques, y el Centro de Ciberseguridad belga advirtió que quizás nunca se logre identificar a los responsables.
El punto débil: controladores antiguos conectados a internet
Varias cadenas afectadas, entre ellas ICA en Suecia, indicaron que sus tiendas usaban sistemas externos de control de frío de la danesa Danfoss, el mismo proveedor involucrado en el ataque francés. La empresa explicó que la vulnerabilidad está principalmente en software desactualizado y en modelos antiguos que ya no reciben actualizaciones, y que había recomendado a sus clientes migrar a versiones nuevas.
La alerta del CERT francés incluye controladores Danfoss AK-SM y AK-SC, además de equipos Copeland y Dixell. En los Países Bajos, los sistemas comprometidos no estaban en una red segura y mantenían contraseñas de fábrica. En Suecia, Coop indicó que las tiendas afectadas operaban con una conexión 4G más antigua, más expuesta que su sistema actualizado.
Stephan Moelans, gerente general de Sabcobel, firma que administra la refrigeración de Delhaize en Bélgica, advirtió que una actualización de software por sí sola no basta y que también se requieren cambios físicos en las instalaciones.
Por qué importa: la cadena de frío como infraestructura crítica
Estos ataques no buscan robar datos ni pedir rescate, sino causar daño físico y económico: alimentos perdidos, tiendas desabastecidas y riesgo sanitario si un producto mal refrigerado llega al consumidor. Para los expertos, demuestran que los equipos industriales conectados a internet (IoT) son hoy un blanco tan relevante como los servidores.
¿Y en Chile?
No hay reportes de incidentes similares en el país, pero supermercados, frigoríficos, centros de distribución y exportadoras de fruta usan sistemas de control remoto de frío comparables. Las recomendaciones de las agencias europeas son aplicables en Chile:
- Hacer un inventario de todos los equipos de frío conectados a internet.
- Sacar los controladores de la exposición directa a internet y protegerlos detrás de una VPN o red segura.
- Cambiar las contraseñas de fábrica y activar alertas de temperatura independientes del controlador.
- Actualizar o reemplazar los modelos que ya no reciben soporte del fabricante.
Fuentes: AFP / El Tiempo | Euronews | The Hacker News | CNBC | Emol | Datos al 3 de noviembre de 2026.
Redacción: Portal Innova
Síguenos en redes sociales
Encuéntranos en Google
Equipo Prensa
Portal Innova